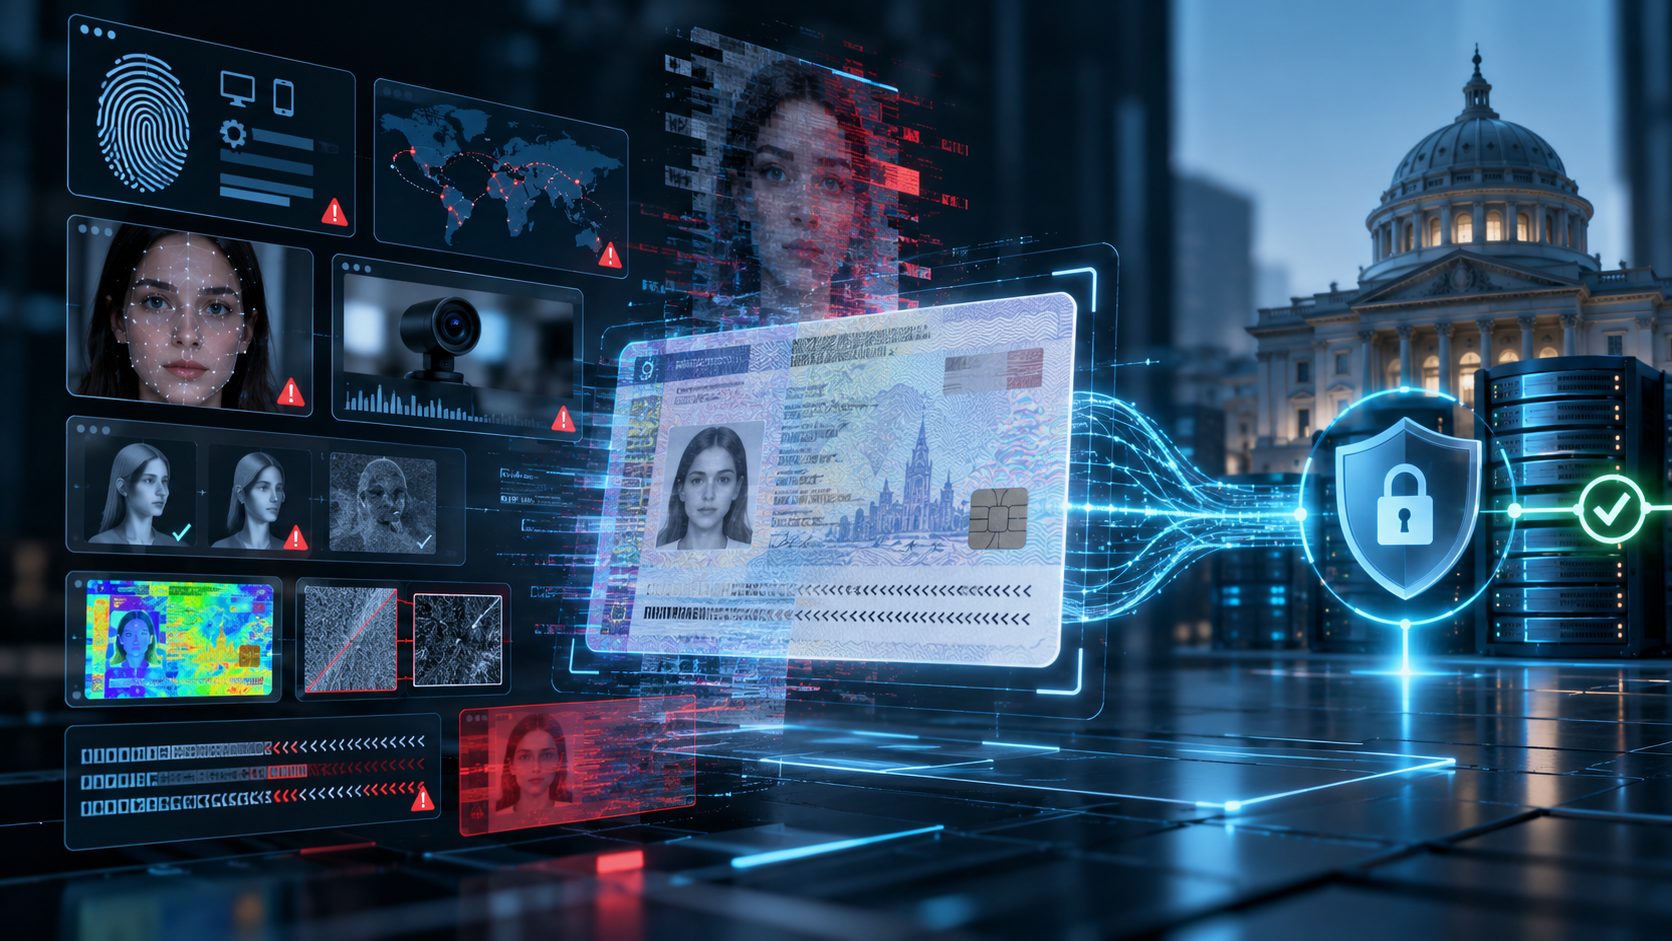
कई दूरस्थ पहचान समाधान अपने अंतिम निर्णय को अप्रत्यक्ष संकेतकों पर आधारित करते हैं: ब्राउज़र वातावरण, नेटवर्क फिंगरप्रिंट, कैमरा टेलीमेट्री और छवि सांख्यिकी। हालांकि यह डेटा जोखिम मूल्यांकन के लिए उपयोगी है, यदि सिस्टम इसे प्रामाणिकता के स्वतंत्र प्रमाण के रूप में मानता है तो यह सुरक्षा के लिए एक कमजोर आधार प्रदान करता है। जेनरेटिव एआई और मीडिया स्ट्रीम स्पूफिंग हमलों के विकास के साथ, एक विश्वसनीय और एक सत्यापित दस्तावेज़ के बीच का अंतर मौलिक हो गया है। इस खतरे को NIST और ENISA द्वारा अलग से संबोधित किया गया है।[1][2]
एक सत्यापन प्रक्रिया को वास्तव में क्या पुष्टि करनी चाहिए
एक मजबूत प्रक्रिया तीन स्वतंत्र प्रश्नों के बीच अंतर करती है:
- दस्तावेज़ की प्रामाणिकता: क्या प्रस्तुत माध्यम या डिजिटल प्रमाणपत्र किसी अधिकृत स्रोत द्वारा जारी किए गए दस्तावेज़ से मेल खाता है?
- जानकारी की वैधता: क्या विवरण, जारी करने का तथ्य और, जहाँ उपलब्ध हो, दस्तावेज़ की वर्तमान स्थिति एक विश्वसनीय स्रोत द्वारा पुष्टि की गई है?
- प्रस्तुतकर्ता का स्वामित्व: क्या यह मानने का पर्याप्त कारण है कि सत्यापन प्रक्रिया उसी व्यक्ति के साथ हो रही है जिसे दस्तावेज़ जारी किया गया था?
फ़ील्ड्स का मिलान या छवि में छेड़छाड़ के संकेतों का अभाव केवल पहले प्रश्न के एक हिस्से को संबोधित करता है। NIST SP 800-63A-4 स्पष्ट रूप से पहचान की स्थापना, क्रेडेंशियल्स की प्रामाणिकता के सत्यापन, और प्रस्तुतकर्ता के दावे वाली पहचान से संबंध की पुष्टि के बीच अंतर करता है।[1]
सामान्य दृष्टिकोणों में आठ कमजोरियाँ
1. जावास्क्रिप्ट और ब्राउज़र वातावरण पर निर्भरता
कुछ प्रणालियाँ डिवाइस के प्रकार और सत्र की 'प्राकृतिकता' का अनुमान लगाती हैं, जो आधारित होती है User-Agent, navigator.platform, भाषा, समय क्षेत्र, टच इनपुट, स्क्रीन पैरामीटर, कैनवास/वेबजीएल फिंगरप्रिंट और अन्य जावास्क्रिप्ट डेटा।
समस्या इस विश्वास के स्रोत में निहित है। ब्राउज़र वातावरण अनुरोध शुरू करने वाली पार्टी द्वारा नियंत्रित किया जाता है। इसलिए, इसके दावों को हार्डवेयर स्तर पर सत्यापित तथ्यों के बराबर नहीं माना जा सकता है। जावास्क्रिप्ट सत्यापन असंगतियों का पता लगाने और जोखिम मूल्यांकन बढ़ाने के लिए उपयुक्त है, लेकिन इसका उपयोग स्वतंत्र रूप से यह निर्धारित करने के लिए नहीं किया जाना चाहिए कि कोई डिवाइस असली है या पहचान मान्य है। OWASP विशेष रूप से यह आवश्यक मानता है कि सर्वर पर महत्वपूर्ण शर्तों का पुन: सत्यापन किया जाए।[3]
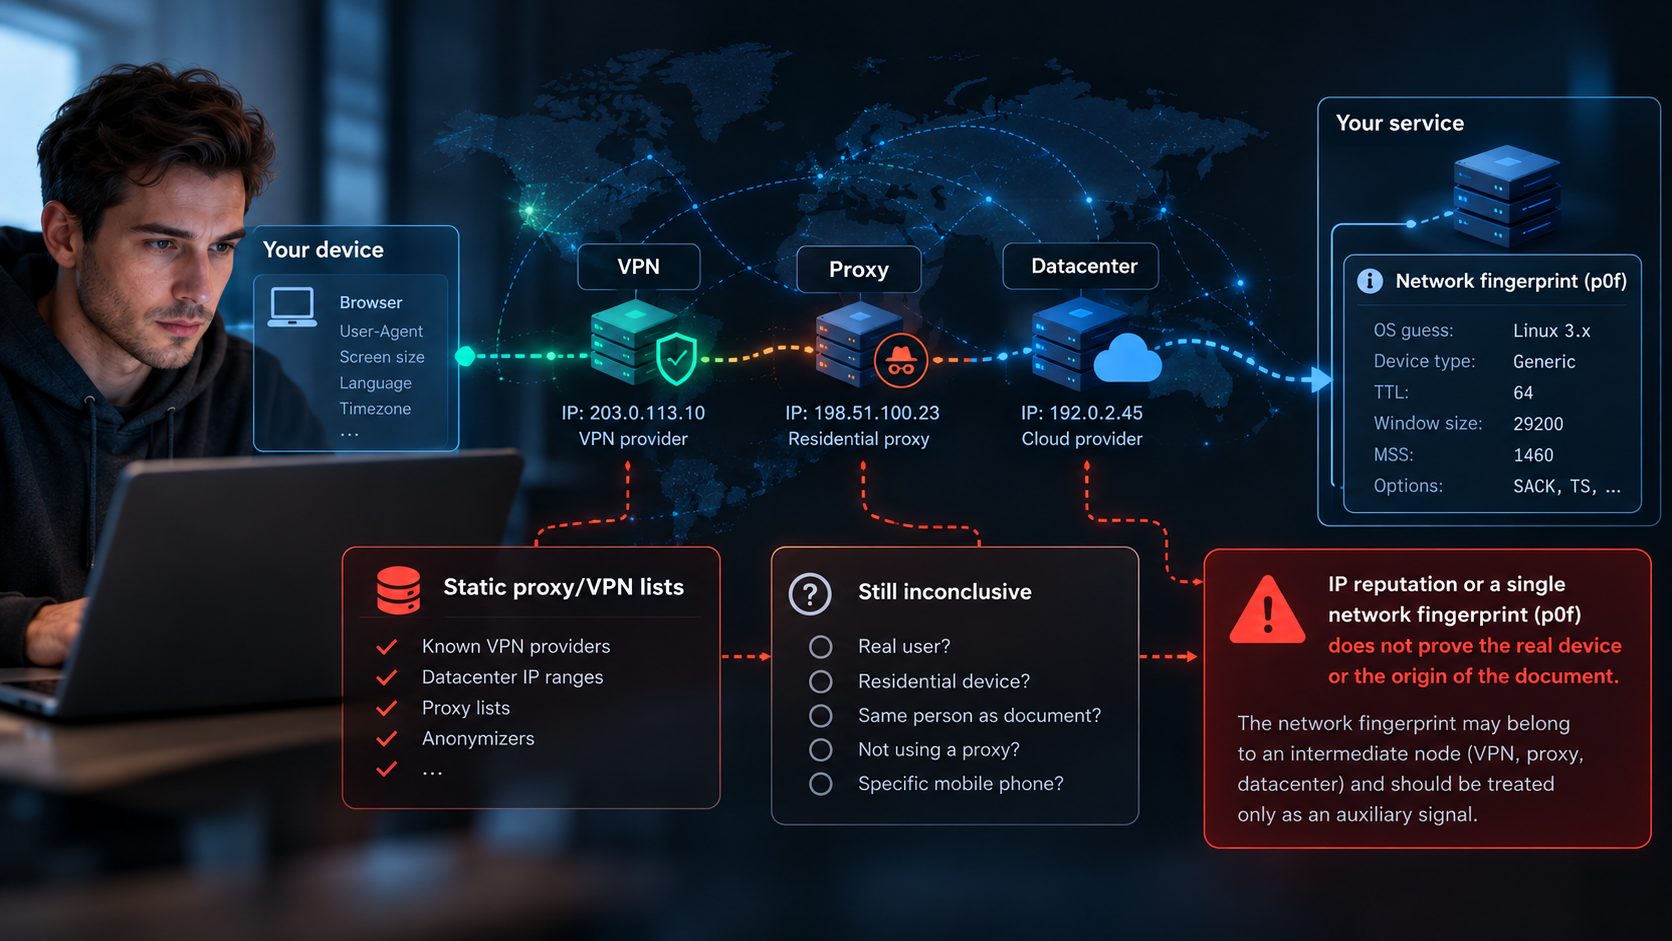
2. स्थिर प्रॉक्सी/वीपीएन सूचियाँ और एकल p0f नेटवर्क फिंगरप्रिंट
आईपी प्रतिष्ठा, डेटा सेंटरों की सूचियाँ, ज्ञात वीपीएन, प्रॉक्सी और गुमनामकरण उपकरण उपयोगी संकेत प्रदान करते हैं, लेकिन किसी दस्तावेज़ की उत्पत्ति को साबित नहीं करते हैं। स्थिर सूचियाँ सभी संभावित ट्रैफ़िक मार्गों को कवर नहीं करती हैं, और किसी प्रॉक्सी का उपयोग या अनुपस्थिति अपने आप में उपयोगकर्ता की सद्भावना निर्धारित नहीं करती है।
p0f यह TCP/IP स्टैक की निष्क्रिय विशेषताओं का विश्लेषण करता है। यह किसी भौतिक डिवाइस को प्रमाणीकृत करने की एक तंत्र नहीं है। जब कोई एप्लिकेशन-स्तर के प्रॉक्सी के माध्यम से संचालित हो रहा हो, तो नेटवर्क फिंगरप्रिंट मूल क्लाइंट के बजाय किसी मध्यवर्ती नोड को संदर्भित कर सकता है। p0f डेवलपर्स भी परिणाम को एक सहायक संकेतक के रूप में मानने की सलाह देते हैं।[4] केवल IP या p0f पर आधारित सत्यापन विश्वसनीय रूप से यह स्थापित करने में सक्षम नहीं है कि किसी अनुरोध के पीछे एक विशिष्ट मोबाइल फोन है।
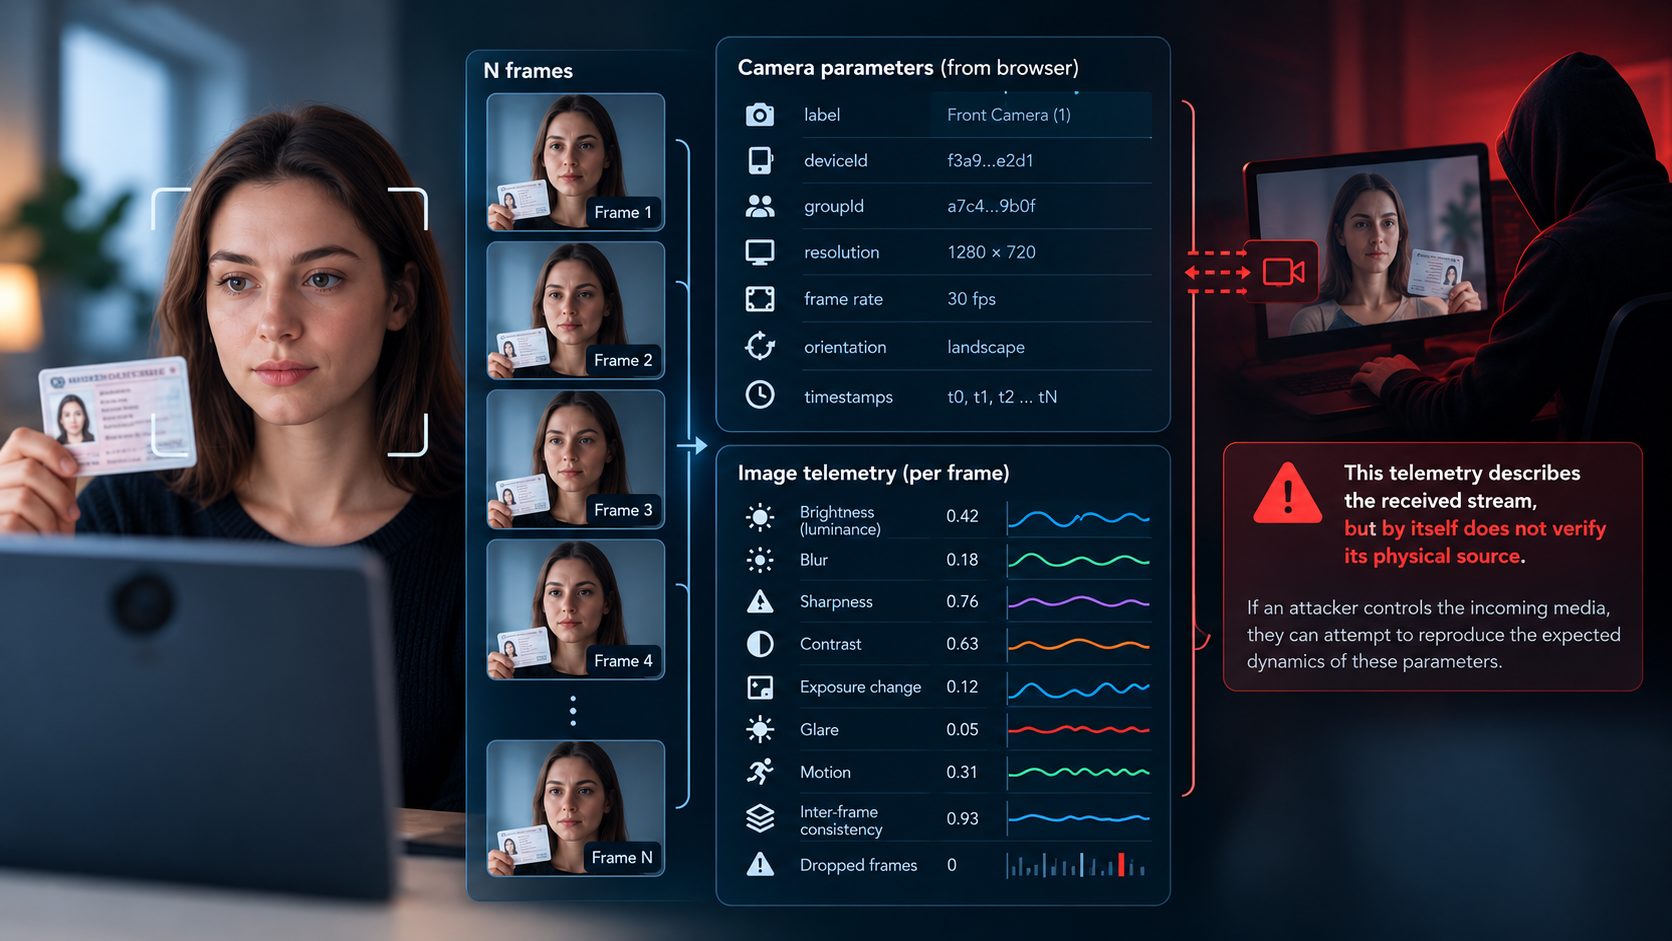
3. N फ्रेमों में कैमरा पैरामीटर और टेलीमेट्री रिकॉर्डिंग
फिल्मांकन के दौरान, सेवा कैमरा का नाम (label), deviceId, groupId, रिज़ॉल्यूशन, फ्रेम दर, कैमरा अभिविन्यास, टाइमस्टैम्प और छवि अनुक्रम। चमक (luminance), ब्लर (blur), तीक्ष्णता, कंट्रास्ट, एक्सपोज़र परिवर्तन, चमक, गति, इंटर-फ्रेम स्थिरता और फ्रेम ड्रॉप। विशिष्ट पैरामीटर की उपलब्धता ब्राउज़र, डिवाइस और अनुमतियों पर निर्भर करती है।[5][6]
इस तरह की टेलीमेट्री प्राप्त स्ट्रीम का वर्णन करती है लेकिन अपने आप में इसके भौतिक स्रोत को सत्यापित नहीं करती है। यदि कोई हमलावर इनकमिंग मीडिया को नियंत्रित करता है, तो वे मेट्रिक्स की अपेक्षित गतिशीलता को दोहराने का प्रयास कर सकते हैं। कई फ्रेम कैप्चर करना, प्रकाश का विश्लेषण करना और गति संबंधी क्वेरीज़ करना हमले को जटिल बनाता है, लेकिन यह सिग्नल के स्रोत के सत्यापन या डिजिटल इंजेक्शन के खिलाफ सुरक्षा का विकल्प नहीं है।[2]
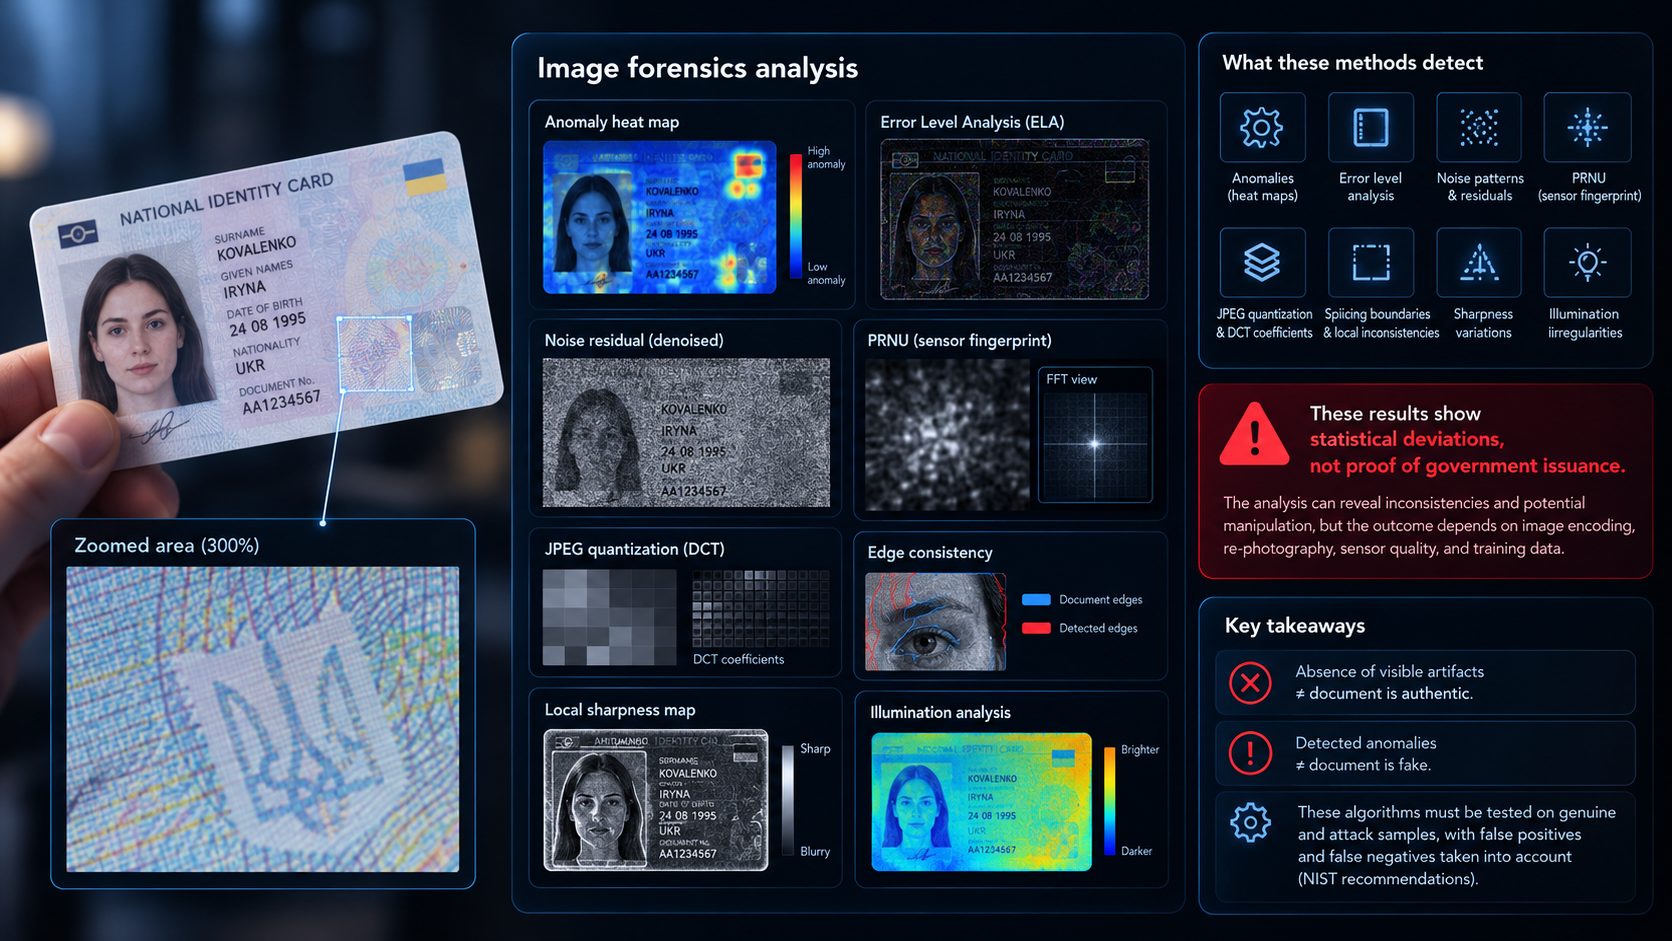
4. स्थिर छवि विश्लेषण: हीट मैप्स, शोर और कलाकृतियाँ
अल्गोरिदम विसंगति मानचित्रों का विश्लेषण करते हैं (heat maps), त्रुटि स्तर विश्लेषण, अवशिष्ट शोर, PRNU के संकेत, JPEG क्वांटાઇजेशन, DCT गुणांक, स्प्लाइसिंग सीमाएं, तीक्ष्णता में स्थानीय परिवर्तन, असमान प्रकाश, चरित्र ज्यामिति और दस्तावेज़ टेम्पलेट के साथ मेल।
ये विधियाँ सांख्यिकीय विचलनों का पता लगाती हैं, न कि आधिकारिक जारी होने के तथ्य का। परिणाम एन्कोडिंग, पुनः-इमेजिंग, सेंसर की गुणवत्ता और प्रशिक्षण डेटा के वितरण पर निर्भर करता है। स्पष्ट दोषों की अनुपस्थिति प्रामाणिकता को साबित नहीं करती है, और एक पता चला विसंगति हमेशा जालसाजी का संकेत नहीं देती है। NIST यह आवश्यक मानता है कि ऐसे एल्गोरिदम को वास्तविक और प्रतिपक्षी नमूनों पर परीक्षण किया जाए, जिसमें झूठी सकारात्मकता और झूठी नकारात्मकता को ध्यान में रखा जाए।[2]
5. एमआरजेड, बारकोड और मुद्रित डेटा की औपचारिक अनुरूपता
दृश्य क्षेत्र की तुलना (VIZ) मशीन-पठनीय क्षेत्र (MRZ), और चेक डिजिट, तारीखों और द्वि-आयामी कोड की संरचना के सत्यापन आवश्यक हैं। हालांकि, एक सही चेक डिजिट केवल डेटा की संगति की पुष्टि करता है, न कि यह कि किसी सरकारी प्राधिकरण ने कभी इन विवरणों वाला कोई दस्तावेज़ जारी किया है।
विपरीत त्रुटि और भी अधिक खतरनाक है: सिस्टम MRZ और दस्तावेज़ के सामने वाले हिस्से के बीच एक विसंगति का पता लगाता है लेकिन सकारात्मक निर्णय को नहीं रोकता है। NIST SP 800-63A-4 में, MRZ या बारकोड की मुद्रित डेटा से तुलना को स्वचालित ऑप्टिकल सत्यापन के लिए आवश्यकताओं में स्पष्ट रूप से शामिल किया गया है।[2]
6. पुन: उपयोग के खिलाफ सुरक्षा के बिना 'डायनामिक' टोकन
nonce, एक ट्रांजैक्शन आईडी और एक एक-बार वाला चैलेंज तभी उपयोगी होते हैं जब सर्वर उनकी वैधता, सत्र और प्रक्रिया के चरण के साथ उनके संबंध, साथ ही यह भी सत्यापित करता है कि उनका पहले उपयोग तो नहीं किया गया है। यदि एक यादृच्छिक रूप से उत्पन्न स्ट्रिंग को विभिन्न सत्यापनों के लिए कई बार प्रस्तुत किया जा सकता है, तो यह सुरक्षा नहीं है।
एंटी-रिप्ले सुरक्षा सर्वर-साइड लॉजिक द्वारा, और जहाँ लागू हो, परिणाम को एक विशिष्ट ऑपरेशन से क्रिप्टोग्राफिक रूप से बाँधकर प्रदान की जानी चाहिए। OWASP टोकन के पुन: उपयोग और प्रक्रिया के चरणों को छोड़ने को API के व्यावसायिक तर्क के लिए जोखिम मानता है।[7]
7. दस्तावेज़ सत्यापन के विकल्प के रूप में जीवंतता और चेहरे की पहचान
मानवीय उपस्थिति सत्यापन (liveness / PAD) और एक तस्वीर के साथ चेहरे की तुलना करना महत्वपूर्ण लेकिन सीमित कार्यों को संबोधित करते हैं। एक सफल बायोमेट्रिक मिलान भी यह स्थापित नहीं करता है कि कोई दस्तावेज़ जारी किया गया है, या कि जिस व्यक्ति का चेहरा दस्तावेज़ पर दिखाई देता है वह वही है जो वे दावा करते हैं। इसके अलावा, पीएडी परीक्षण और डिजिटल जालसाजी के प्रति पूरी श्रृंखला की लचीलापन, मूल्यांकन के विभिन्न प्रकार हैं। ISO/IEC 30107-3:2023 PAD परीक्षण के लिए समर्पित है, लेकिन यह पूरी दूरस्थ पहचान प्रणाली की सुरक्षा का आकलन करने का दावा नहीं करता है।[8]
8. डेटा पॉइज़निंग के खिलाफ सुरक्षा के बिना स्व-अधिगम मॉडल
एक विशेष जोखिम तब उत्पन्न होता है जब कोई सिस्टम स्वचालित रूप से मॉडल वेट को समायोजित करने के लिए उपयोगकर्ता द्वारा अपलोड किए गए परिणामों या खराब सत्यापित प्रतिक्रिया का उपयोग करता है। विश्वसनीय लेबलिंग, नए उदाहरणों के संगरोध, संस्करण नियंत्रण और स्वतंत्र सत्यापन के बिना, एक हमलावर को भविष्य के निर्णयों को प्रभावित करने की क्षमता प्राप्त हो जाती है।
खतरों की इस श्रेणी को के रूप में जाना जाता है data poisoning और मशीन लर्निंग सिस्टम पर हमलों की इसकी वर्गीकरण-प्रणाली में NIST द्वारा विस्तार से चर्चा की गई है।[9]
जेनरेटिव एआई के युग में यह समस्या अधिक तीव्र क्यों हो गई है
केवल अवलोकनों के अपेक्षित अनुक्रम पर आधारित सुरक्षा रिप्ले के प्रति संवेदनशील होती है: यदि सर्वर को पूर्व-निर्मित स्ट्रीम प्राप्त होती है, तो यह मापे गए को स्वचालित रूप से संसाधित नहीं कर सकता। blur, luminance, गति और विलंबों को वास्तविक-विश्व रिकॉर्डिंग के स्वतंत्र प्रमाण के रूप में। इनपुट डेटा पर पर्याप्त नियंत्रण के साथ, निर्धारक क्लाइंट-साइड जाँच कई परिदृश्यों में उच्च सटीकता के साथ दोहराई जा सकती है।
इसका मतलब यह नहीं है कि किसी भी एल्गोरिदम को निश्चित रूप से बाईपास किया जा सकता है, या यह कि सभी लाइवनेस तंत्र बेकार हैं। अनपेक्षित जांच, सेंसर प्रमाणीकरण, सर्वर-साइड सत्र बाइंडिंग, स्वतंत्र डेटा स्रोत और क्रिप्टोग्राफिक सत्यापन द्वारा सुरक्षा को मजबूत किया जाता है। हालांकि, इनमें से कोई भी कारक अपने आप में किसी व्यक्ति की वास्तविक पहचान का प्रमाण नहीं है। ENISA डिजिटल इंजेक्शन और नकली मीडिया वाले हमलों को दूरस्थ पहचान के लिए महत्वपूर्ण खतरों के रूप में पहचानती है।[10]
ग्राहकों की अनुमति से किए गए ऑडिट के दौरान हमने जो पाया
सिस्टम मालिकों के साथ सहमत अनुसंधान के हिस्से के रूप में, हमारी टीम ने त्रुटियों के निम्नलिखित वर्गों की पहचान की:
- यूज़र-एजेंट पर निर्भरता। कुछ कार्यान्वयन ने कनेक्शन और डिवाइस की विशेषताओं के पर्याप्त स्वतंत्र सत्यापन के बिना मोबाइल ब्राउज़र के दावों को स्वीकार कर लिया।
- सुरक्षा पैरामीटरों का पुन: उपयोग। 'डायनामिक' के रूप में घोषित पैरामीटरों को उचित जीवनचक्र नियंत्रण के बिना सर्वर द्वारा पुन: उपयोग किया गया।
- लाइव-लर्निंग पॉइज़निंग। एक इन-हाउस सिस्टम में, अपलोड किए गए नकली दस्तावेज़ों ने प्रशिक्षण लूप को प्रभावित किया, और ऐसे नमूनों की विशेषताएं पहले से स्थापित संदर्भ मानदंडों पर हावी होने लगीं।
- असंगतताओं की अनदेखी। एक कार्यान्वयन में, मशीन-पठनीय क्षेत्र में डेटा और दस्तावेज़ के दृश्य भाग के बीच एक विसंगति को सकारात्मक निर्णय लेने से नहीं रोका।
जिम्मेदार पक्षों और निर्माताओं को पहचानी गई कमियों के बारे में सूचित किया गया था। उद्धृत मामले हमारे निजी ऑडिट के परिणाम हैं, न कि बाजार की कोई सार्वजनिक सांख्यिकीय झलक: प्रणालियों के नाम, नमूने का आकार और परीक्षण सामग्री यहां प्रकट नहीं की गई हैं। वे विशिष्ट डिज़ाइन त्रुटियों को दर्शाते हैं और यह संकेत नहीं देते कि सभी आपूर्तिकर्ताओं में समान कमजोरियाँ हैं।
विश्वास की प्राथमिक सीमा जारी करने वाला स्रोत है, न कि छवि
एक दस्तावेज़ त्रुटिहीन और आंतरिक रूप से सुसंगत लग सकता है, फिर भी उसमें ऐसे व्यक्ति का विवरण हो सकता है जो मौजूद नहीं है या जिसकी पहचान किसी अधिकृत स्रोत द्वारा पुष्टि नहीं की गई है। इसलिए, 'छेड़छाड़ के कोई संकेत नहीं मिले' इस निष्कर्ष को 'पहचान स्थापित' इस निष्कर्ष के बराबर नहीं समझा जाना चाहिए।
जहाँ वैध और तकनीकी पहुँच उपलब्ध है, सत्यापन प्रक्रिया को दस्तावेज़ के प्रमुख गुणों और स्थिति की तुलना राष्ट्रीय रजिस्टर, जारी करने वाले प्राधिकारी या किसी अन्य प्रामाणिक या सत्यापनीय विश्वसनीय स्रोत से करनी चाहिए। इलेक्ट्रॉनिक पासपोर्ट के लिए, एक अलग क्रिप्टोग्राफिक प्रक्रिया है: चिप डेटा के डिजिटल हस्ताक्षर का सत्यापन और विश्वास की श्रृंखला DSC → CSCA, जैसा कि ICAO द्वारा वर्णित है। यह हस्ताक्षरित डेटा की उत्पत्ति और अखंडता की पुष्टि करता है, लेकिन अपने आप में दस्तावेज़ की वर्तमान स्थिति और धारक के साथ इसके संबंध के सत्यापन का स्थान नहीं लेता है।[1][11]
यदि किसी विश्वसनीय स्रोत तक पहुंच नहीं है, तो सही परिणाम 'जारी करने की प्रामाणिकता या वर्तमान स्थिति की पुष्टि नहीं हुई' है, न कि बिना शर्त 'दस्तावेज़ असली है'। ऐसे मामलों में, रजिस्ट्री से प्रतिक्रिया न मिलना जालसाजी को साबित नहीं करता है: सिस्टम को नकारात्मक सत्यापन परिणाम और सत्यापित करने में असमर्थता के बीच अंतर करना चाहिए।
| स्तर | यह क्या इंगित करता है | यह क्या साबित नहीं करता |
|---|---|---|
| ब्राउज़र वातावरण और नेटवर्क | कनेक्शन और सत्र में जोखिम संकेतकों की उपस्थिति | डिवाइस, दस्तावेज़ या पहचान की प्रामाणिकता |
| कैमरा, सक्रियता और मीडिया विश्लेषण | निरीक्षित डेटा स्ट्रीम की निरंतरता और छेड़छाड़ के संकेत | क्या दस्तावेज़ किसी सरकारी प्राधिकरण द्वारा जारी किया गया था |
| ओसीआर, एमआरजेड, कोड और टेम्पलेट्स | विवरणों का प्रारूप और आंतरिक सुसंगतता | जारीकर्ता के पास रखे गए रिकॉर्ड का अस्तित्व |
| डिजिटल हस्ताक्षर और विश्वास की श्रृंखला | सही सत्यापन के बाद हस्ताक्षरित डेटा की उत्पत्ति और अखंडता | प्रस्तुतकर्ता द्वारा उपयोग की वर्तमान स्थिति और वैधता |
| प्राधिकृत स्रोत और प्रस्तुतकर्ता का सत्यापन | उपलब्ध विशेषताओं, स्थिति और पहचान से लिंक की पुष्टि | किसी भी बाद के परिदृश्य में धोखाधड़ी की पूर्ण अनुपस्थिति |
हमारा दृष्टिकोण: केवल अप्रत्यक्ष संकेतों के बजाय विश्वास के वास्तविक आधारों को सत्यापित करना
हम किसी प्रणाली का मूल्यांकन प्रस्तुति में मौजूद सेंसरों, हस्ताक्षरों और एल्गोरिदम की संख्या के आधार पर नहीं, बल्कि इस आधार पर करते हैं कि प्रत्येक सत्यापन कौन सी विशिष्ट पुष्टि साबित करने में सक्षम है और लक्षित हमले के तहत यह कैसे व्यवहार करता है। हम क्लाइंट के दस्तावेज़, क्षेत्राधिकार, उपयोग के मामले और जोखिम के स्वीकार्य स्तर के आधार पर उनके लिए एक सुरक्षा मॉडल बनाते हैं।
- नियंत्रण के स्वतंत्र स्तर। ब्राउज़र, नेटवर्क और दृश्य संकेतकों को स्वतंत्र साक्ष्य के बजाय अतिरिक्त जोखिम संकेतों के रूप में माना जाता है।
- सुरक्षित सत्यापन प्रक्रिया। सर्वर-साइड चरण नियंत्रण, एक-बार उपयोग और चुनौती बाइंडिंग, डुप्लिकेट का पता लगाना और डिजिटल स्ट्रीम में छेड़छाड़ से सुरक्षा।
- दस्तावेज़ उत्पत्ति सत्यापन। वैध क्रिप्टोग्राफिक साक्ष्य का सत्यापन और जहां कानूनी और तकनीकी रूप से संभव हो, आधिकारिक या अन्य प्राधिकृत स्रोतों के साथ एकीकरण।
- प्रशिक्षण लूप की सुरक्षा। उपयोगकर्ता अपलोड और संदर्भ अटूटियों का पृथक भंडारण, नियंत्रित मॉडल अपडेट, गुणवत्ता विचलन की निगरानी और रोल बैक करने की क्षमता।
- मापनीय मजबूती। फर्जी सकारात्मक और फर्जी नकारात्मक का आकलन (सहित
DFAR/DFRRदस्तावेज़ विश्लेषण), डेटा स्ट्रीम प्रतिस्थापन, दोहराव, विरोधाभासी फ़ील्ड और नई प्रकार की सिंथेटिक छवियों के लिए परीक्षण।
हमारे लिए, मजबूत सत्यापन '100% सुरक्षा' का वादा नहीं है, बल्कि विश्वास के स्पष्ट स्रोतों, सत्यापनीय मेट्रिक्स और 'पुष्टि', 'अपुष्ट' और 'असंगति का पता चला'।
क्या आपको अपनी विशिष्ट आवश्यकताओं के अनुरूप तैयार किए गए जाली दस्तावेज़ों से सुरक्षा की आवश्यकता है?
कोई सार्वभौमिक फ़िल्टर नहीं है जो सभी दस्तावेज़ों और सत्यापन चैनलों के लिए समान रूप से विश्वसनीय हो। यदि आपका उद्देश्य जाली दस्तावेजों से होने वाली धोखाधड़ी को कम करना, अपनी मौजूदा केवाईसी प्रक्रिया की मजबूती का परीक्षण करना, या किसी विशिष्ट क्षेत्राधिकार और खतरे के मॉडल के लिए एक विशेष समाधान तैयार करना है, तो कृपया हमसे संपर्क करें।
हम आपको यह पहचानने में मदद करेंगे कि सिस्टम कहाँ नकली संकेतों पर निर्भर करता है, आवश्यक विश्वसनीय स्रोतों को निर्धारित करेंगे, और एक ऐसी सत्यापन प्रक्रिया तैयार करेंगे जिसकी मजबूती मार्केटिंग के वादों के बजाय तकनीकी परीक्षण द्वारा पुष्टि की जा सके।
तकनीकी स्रोत
ये स्रोत सामान्य तकनीकी गुणों, खतरे के मॉडलों और मानकों की पुष्टि करते हैं। हमारे ऑडिट के विशिष्ट निष्कर्ष ऊपर अलग से वर्णित हैं।
- NIST SP 800-63A-4 — पहचान सत्यापन का अवलोकन। पहचान की स्थापना, प्रमाण-पत्र सत्यापन और प्रस्तुतकर्ता सत्यापन के बीच अंतर; प्राधिकृत और विश्वसनीय स्रोत।
- NIST SP 800-63A-4 — पहचान सत्यापन आवश्यकताएँ। ऑप्टिकल विश्लेषण, MRZ, मीडिया स्ट्रीम प्रतिस्थापन, जनरेटिव एआई का उपयोग करके हमले, और परीक्षण आवश्यकताएँ।
- OWASP — इनपुट सत्यापन चीट शीट। क्लाइंट-साइड सत्यापन पर अविश्वास और अनिवार्य सर्वर-साइड सत्यापन।
- p0f — प्रोजेक्ट दस्तावेज़ीकरण। पैसिव TCP/IP फिंगरप्रिंटिंग का उद्देश्य और इस विधि की सीमाएँ।
- MDN — MediaDevices.enumerateDevices(). मीडिया डिवाइसों की सूची और उनके मेटाडेटा तक पहुंच पर प्रतिबंध।
- MDN — MediaStreamTrack.getSettings(). उपलब्ध मीडिया स्ट्रीम पैरामीटर।
- OWASP — REST सुरक्षा चीट शीट। API स्थिति, चरण अनुक्रम और टोकन को पुन: उपयोग के खिलाफ सुरक्षित करना।
- ISO/IEC 30107-3:2023. बायोमेट्रिक प्रस्तुति हमले का पता लगाने (PAD) के लिए परीक्षण और रिपोर्टिंग विधियाँ।
- NIST AI 100-2e2025 — प्रतिद्वंद्वी मशीन लर्निंग। हमलों का वर्गीकरण, जिसमें डेटा और मॉडल पॉइज़निंग शामिल है।
- ENISA — रिमोट आईडी प्रूफिंग: अच्छी प्रथाएँ (2024)। दूरस्थ पहचान के लिए खतरे, जिसमें प्रस्तुति हमले और डिजिटल इंजेक्शन शामिल हैं।
- ICAO — ई-पासपोर्ट की मूल बातें। इलेक्ट्रॉनिक पासपोर्ट में डिजिटल हस्ताक्षर और DSC/CSCA विश्वास श्रृंखला।